SysEvolve:首个AI原生攻防共进化闭环,揭秘大模型实战三大能力盲区
SysEvolve: An AI-native, safe, autonomous adversarial attack-defense co-evolutionary system
大语言模型(LLM)的迅速普及正在打破网络空间攻防对抗的原有平衡。近年来,基于 AI 的自动化渗透测试系统、零日漏洞利用 Agent 频频展现出惊人的单兵作战能力,攻击侧正快速迈向自主规划与连续执行阶段。然而,防守侧的现状却截然相反:绝大多数安全运营中心(SOC)依旧深陷海量告警的人工研判与手工编排规则之中,真实攻击仅占告警总量的万分之一,防守响应普遍滞后且高度消耗人力。
ArXiv URL:https://arxiv.org/abs/2608.15012v1
这种日益加剧的不对称性并非单纯的技术研发投入差异,而是源于攻防演进机制在底层出现了系统性断裂。来自新加坡国立大学、北京大学和东南大学的研究团队在一项最新研究中指出,现有的 AI 网络安全体系在部署层、能力层和对抗层三个维度同时停滞。为了打破这一困局,研究团队提出了首个 AI 原生、安全且自主的攻防共进化系统 SysEvolve。该系统通过协同设计的靶场平台 SysField、自主攻击系统 SysSpear 和实时防御系统 SysArmor,让红蓝双方 AI Agent 在受控的高仿真多主机环境中展开博弈,实现双向自适应强化。
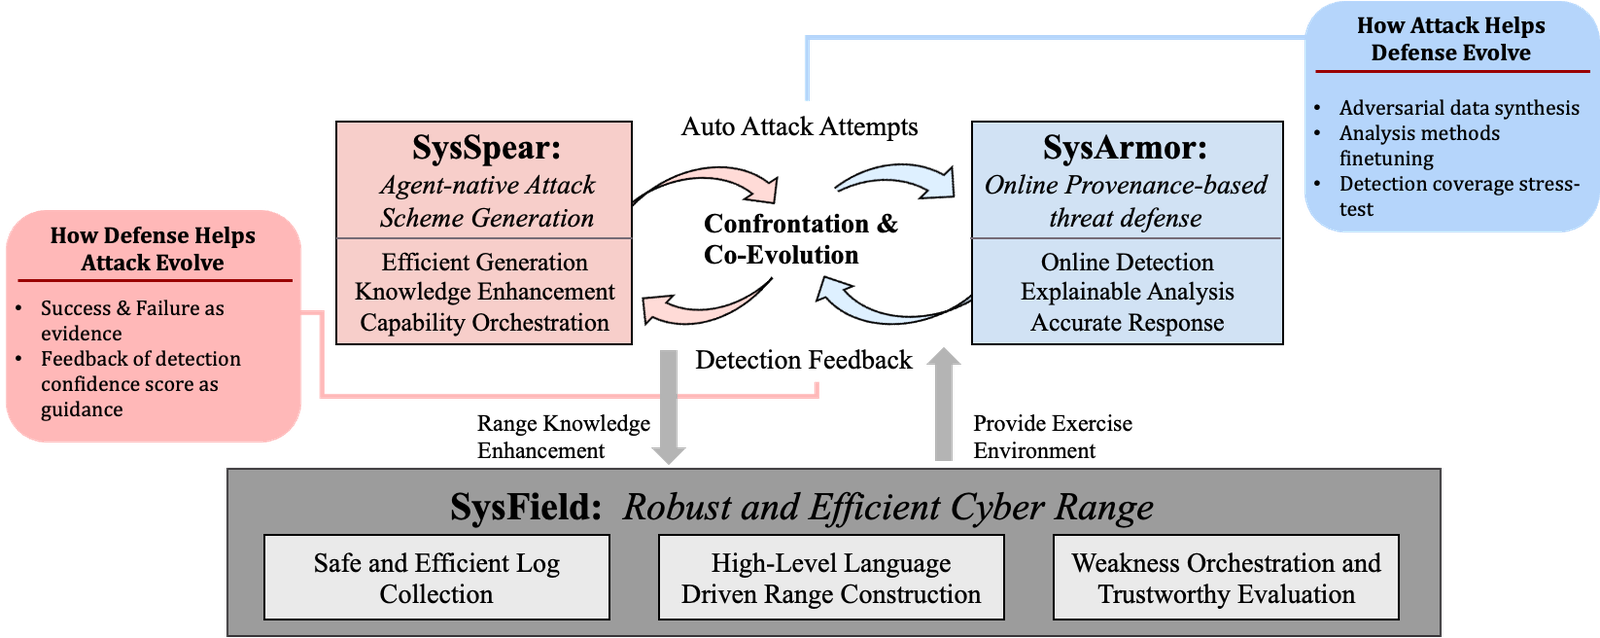
该系统不仅实现了靶场 2.1% 的极低审计开销与零丢包采集,并在华为、深信服等生产环境中成功检出真实的 APT 攻击;更关键的是,研究揭示了当前大模型在复杂网络对抗中被掩盖的三大实战瓶颈:单步评测高分掩盖多步链条崩塌、突破初始访问后无法有效利用状态,以及面对诱饵节点时超时率暴增三倍且后续攻击完全停滞。
攻防进化停滞的三层根因
在以往的自动化网络安全研究中,靶场评测、AI 辅助攻击与 AI 驱动防御往往呈现“三权分立”的局面。强化学习靶场通常仅包含静态单点目标,动作空间极其狭窄;渗透 Agent 往往依赖人工在环(Human-in-the-loop)或者在无防御的裸机环境中“刷分”;而防御模型则过度依赖历史标注数据,面对动态变种攻击反应迟钝。
论文深入剖析了制约安全演进的三大断层:
-
部署层断层:缺乏能够稳定构建多主机、异构网络且抗高 I/O 干扰的真实靶场基础设施,现有评测常因环境脆弱性或日志丢失而污染测试得分,导致“因环境崩溃而非能力不足”判负。
-
能力层断层:攻击 Agent 依赖暴力穷举探索,缺少先验专家知识图谱指引与静态验证,生成的攻击载荷存在安全失控风险;防御 Agent 则面对极端不平衡的数据流,无法跨越底层系统调用日志与高层威胁情报(CTI)之间的语义鸿沟。
-
对抗层断层:红蓝双方各自为战,演习数据未形成闭环,攻击方案无法持续反哺检测模型,防御策略也无法动态刺激攻击方案升级。
单纯追赶某一方的能力被称为“代际匹配”(Generation-matching),防守方永远处于“慢半拍”的被动追随状态。SysEvolve 的核心洞察在于必须构建一个自我驱动的闭环:攻击 Agent 生成的多样化真实攻击流实时输送给防御端用于模型优化;防御 Agent 截断攻击、漏报或误报的反馈信号,又作为对抗压力倒逼攻击端调整演练策略。
SysField:构建高保真、零丢包的对抗基质
共进化循环能否成立,完全取决于底层的网络靶场是否真实、可度量且不可被作弊。针对多主机渗透场景下高吞吐日志采集容易导致数据丢失、环境部署难以跨节点扩展以及传统“夺旗(Flag-only)”评估极易被作弊等系统挑战,团队设计了靶场底座 SysField。
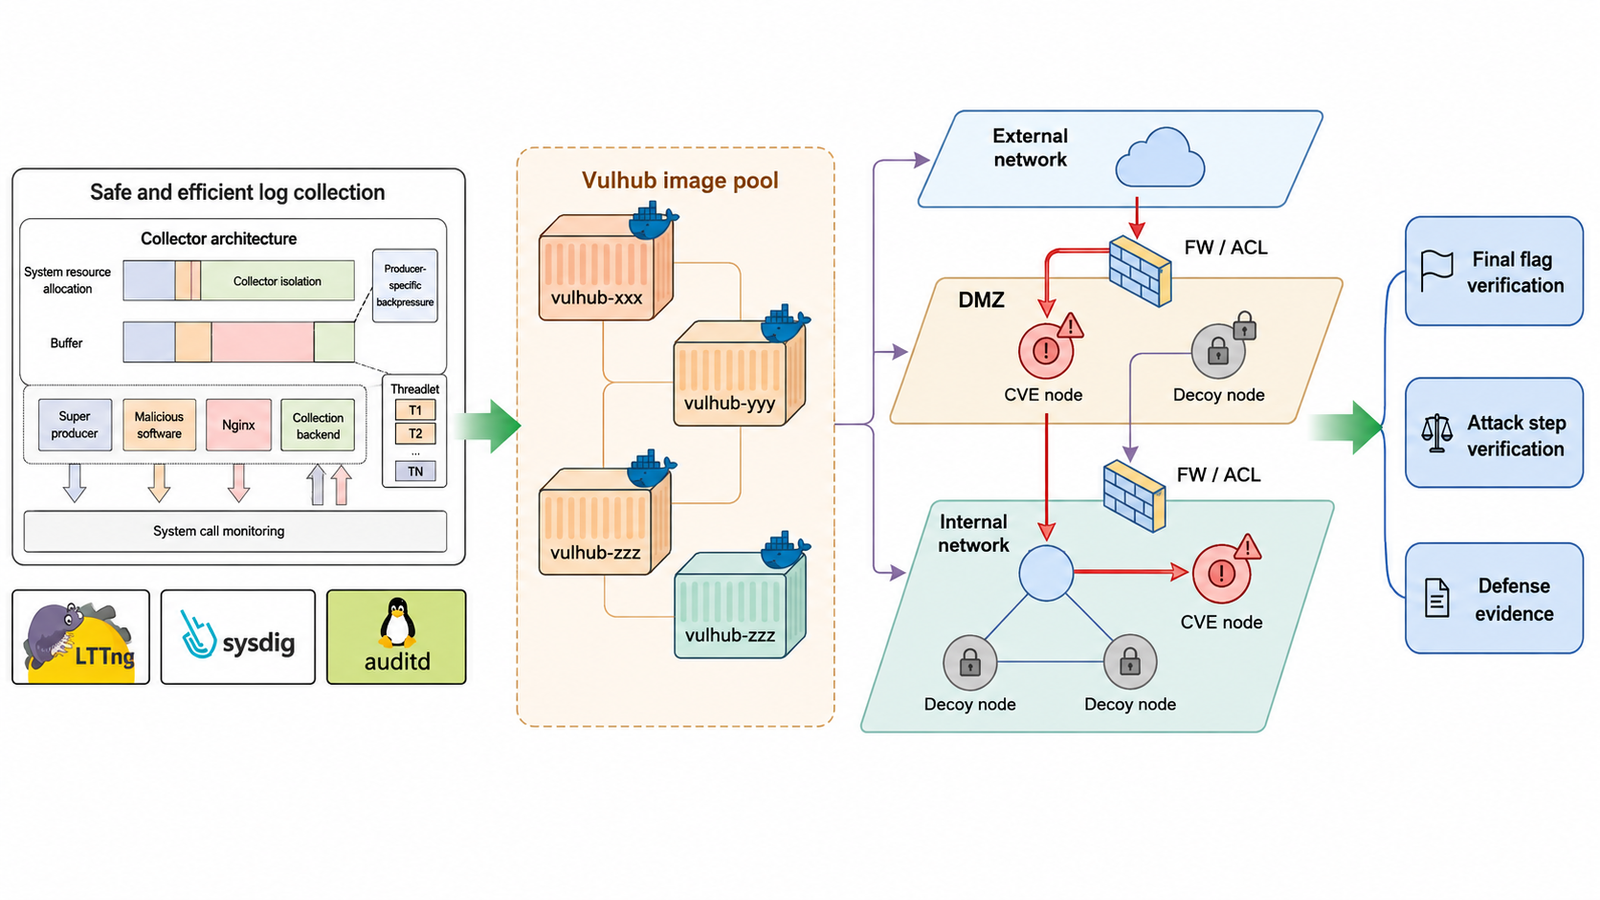
高强度攻击行为往往会触发密集的内核审计事件。在传统的集中式日志采集架构下,面对恶意程序的超高频系统调用(即所谓的“超级生产者”攻击),系统要么为了保护主机而丢弃事件,导致关键攻击链路丢失;要么无限制占用宿主机 CPU 与内存,导致被测系统自身瘫痪。SysField 提出了两种互补的数据面隔离方案:
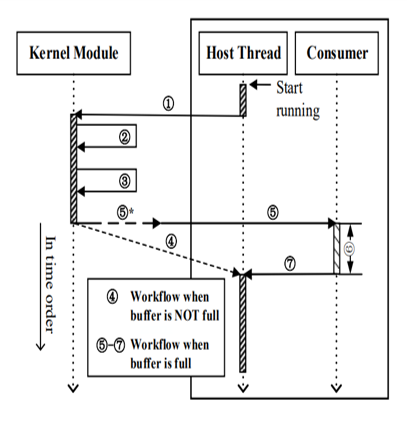
第一种方案是纯软件实现的 NoDrop 机制。该机制打破了共享集中采集池的设计,为每个系统线程分配独立的内核环形缓冲区。当缓冲区达到阈值时,采集逻辑将以极轻量级的线程元(Threadlet)形式内嵌回产生日志的源线程中同步处理。这种设计将高频日志的资源开销精准隔离在违规进程自身的时间片与资源配额内,实现了零丢失的反压(Backpressure),杜绝了跨进程污染。
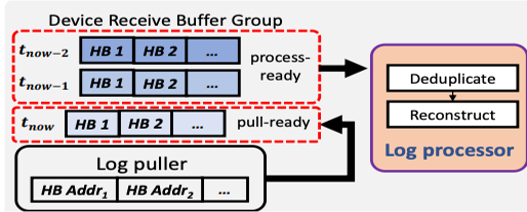
第二种方案是面向数据中心高密度 I/O 的硬件辅助架构 DPUaudit。系统在受监控的宿主机 CPU 上仅保留极为轻微的拦截和内存追加操作,将日志环形缓冲区的提取、解包重构、去重与远程路由完全卸载到独立的 DPU(数据处理器)硬件之上。DPU 主动采用 DMA 方式从主机内存拉取日志,即使宿主机内核被高负载拖慢或部分受控,外部 DPU 的拉取机制依旧稳定运行,从根源上保障了取证证据链的完整性。
在拓扑构建与评测方面,SysField 引入了高阶声明式拓扑描述机制与细粒度状态校验器。它将 257 个真实的常见漏洞与暴露(CVE)自动编排组合成 1,148 个独立的网络靶场,彻底摒弃仅凭是否读取到最终静态 Flag 的评估逻辑,而是对特权提升、凭据获取、端口隧道与横向移动实施全生命周期的状态机核验。
攻防协同:SysSpear 的精准打击与 SysArmor 的语义透视
在 SysField 搭建的受控基质之上,SysSpear 与 SysArmor 构成了共进化的正反两面。
作为攻击 Agent 的 SysSpear 解决了大模型在网络空间中“容易胡言乱语、行动漫无目的、潜在破坏性不可控”的痼疾。首先,系统引入任务切片机制,将庞杂的多主机渗透分解为局部的局部状态搜索,显著压缩大模型的单次决策搜索空间。其次,针对大模型缺乏先验网络安全实践细节的问题,研究人员从真实业务对抗中提炼并结构化了 200 多个专家级技能,构建起动态技能依赖图谱,根据当前拓扑特征进行按需注入。最后,为防止生成的攻击行为超出授权范围或引发环境损坏,SysSpear 在所有载荷执行前实施严格的静态语法与前置条件分析验证,确保每一个下发指令兼具实战有效性与执行安全性。
作为防守 Agent 的 SysArmor 则直面告警风暴与语义割裂难题。在海量底层事件流涌入时,传统安全工具往往产生数以万计的孤立警报。SysArmor 通过实时系统调用溯源图追踪异常行为状态,并将这些底层图节点动态关联到外部网络威胁情报(CTI)的上下文报告中。这种融合不仅消除了从“系统调用”到“战术意图”之间的语义鸿沟,使每一次告警都具备可解释的攻击链归因,还实现了攻击阶段匹配响应(Stage-matched Response),防止在潜伏期或横向移动期出现处置失配或误拦。
实战检验:从仿真靶场到头部云厂商生产环境
SysEvolve 的各个模块在实际测试中展现出显著的技术指标突破。
在靶场数据捕获的可靠性测试中,面对密集攻击流量,现有主流采集工具的日志丢失率普遍在 60% 至 98% 之间,并给系统带来 23% 到 33% 的高负载开销;而 SysField 依托 NoDrop 与 DPUaudit 技术,在仅维持 2.1% 系统开销的前提下,达成了 100% 的全链路零丢失捕获,且在多主机评测全生命周期内未出现商业大模型突破沙箱逃逸的情况。
在进攻端,得益于专家技能图谱与切片搜索机制,SysSpear 相比主流通用大模型基线,攻击成功率提升了 25% 以上,推理耗时降低了 20% 以上,在保证载荷合规安全的同时兼具极高的漏洞发现效率。
防守端的表现更为严苛。在与经典溯源系统 HOLMES 及 UNICORN 的横向评测中,SysArmor 实现了 10 至 1000 倍的精度提升,其实时检测吞吐速度分别达到 ProvDetector 的 21 倍和 UNICORN 的 7 倍。更具说服力的是其实战验证:该防御引擎已被集成到华为和深信服的实际生产运营业务中,在海量真实网络流量中分别成功复盘并检出了 6 起和 5 起高隐蔽性的真实高级持续性威胁(APT)攻击事件。
实测揭秘:大模型在真实网络对抗中的三大致命盲区
除了工程架构的突破,SysEvolve 依托高可靠靶场 SysField 对当前前沿商业 LLM Agent 进行系统化对抗评测时,发现了大模型在网络安全实战中此前被学术界普遍低估的三大底层缺陷:
第一,单步评测高分掩盖了多步链条与大拓扑下的能力雪崩。 在现有的多数安全评估基准中,任务通常被简化为单一漏洞的 PoC 验证或局部提权。商业大模型在这些单点任务上表现亮眼,但一旦将任务扩展到包含多节点、不同网段划分与连续横向移动的企业级拓扑中,模型的任务完成率呈现指数级断崖式下跌。单纯以单步骤测试结果来衡量大模型的网络战能力,存在巨大的乐观偏差。
第二,大模型的行动瓶颈并不在初始突破,而在突破后的“状态利用”。 实验数据表明,大语言模型在利用已知漏洞获取目标主机的初始访问权限(Initial Access)方面成功率相当高,能够熟练地完成 WebShell 上传或命令注入。然而真正的能力分水岭发生在突破之后:模型普遍缺乏在后渗透阶段(Post-compromise)解析复杂主机环境上下文、维持内存状态、提取凭据并规划隧道穿透的能力,往往在获得初步权限后陷入迷茫或产生逻辑闭环死锁。
第三,环境轻微扰动即可瘫痪 Agent,诱饵节点成为致命克星。 研究人员在靶场内部署了极低成本的欺骗诱饵(Decoy endpoints)。实验结果极具戏剧性:诱饵节点的出现完全没有改变模型对真正入口主机的初始渗透成功率,但大模型 Agent 的决策超时次数猛增了整整 3 倍。在面对真假交织的拓扑环境时,模型的注意力机制受到严重干扰,在伪造凭证和诱饵路由中反复无效打转,最终导致整个攻击链下游目标的完成率彻底清零。
这三项发现深刻指明了当前 AI 安全 Agent 的技术现实:大模型并非无懈可击的“超级黑客”,其推理连贯性极其依赖确定性的线索,在非确定性感知与对抗欺骗面前表现出显著的脆弱性。
面向自主演进的安全新范式
SysEvolve 的意义不仅在于推出了一组高性能的自动化渗透和防御组件,更在于它确立了网络空间中 AI 原生攻防对抗的标准研究范式。它证实了单向的模型训练只能带来阶段性的补丁式防御,网络安全的核心生命力在于持续的高烈度对抗演进。
通过构建安全可信的靶场基底、结构化的专家能力注入以及具备语义透视能力的感知模型,SysEvolve 填补了从底层系统调用到顶层大模型决策之间的鸿沟。这一系统不仅为评估前沿大模型的真实攻防能力边界提供了可靠度量衡,也为未来在全自主防御系统、动态拟态欺骗防御及大模型推理稳健性加固等领域的研究奠定了全新的基准。